近年、サイバー攻撃は巧妙化・複雑化の一途をたどり、従来のセキュリティ対策だけでは企業の情報資産を守りきることが難しくなっています。ファイアウォールやアンチウイルスソフトといった「受動的」な防御をすり抜けて侵入し、長期間潜伏する脅威も少なくありません。
そこで注目されているのが「脅威ハンティング」です。これは、攻撃の発生を待つのではなく、ネットワーク内にすでに潜んでいるかもしれない未知の脅威を「能動的」に探し出すプロアクティブなセキュリティアプローチです。
本記事では、脅威ハンティングの基本から、その必要性、具体的な手法、導入プロセス、そして成功のポイントまでを網羅的に解説します。自社のセキュリティ体制を次のレベルへ引き上げたいとお考えの担当者様は、ぜひご一読ください。
この記事のポイント
- 脅威ハンティングは「すでに侵入されている」ことを前提に能動的に脅威を探索する点で、従来の受動的対策と根本的に異なる
- アプローチは仮説主導型・インテリジェンス主導型・異常検知型の3種類に分類され、組み合わせての実施が効果的となる
- 実施には高度な専門知識を持つ人材、分析を支援するツール・テクノロジー、最新の脅威インテリジェンスの3要素が不可欠となる
- 導入には人材不足やコスト、データ収集体制の未整備といった課題があり、外部のMDRサービス活用も選択肢となる
- 目的・範囲の明確化から始め、スモールスタートで段階的に体制を強化していくことが導入成功のポイントとなる
目次
脅威ハンティングとは?攻撃者の潜伏を許さない能動的防御
脅威ハンティングは、サイバーセキュリティにおける新しい防御の考え方です。従来の対策が見逃してしまう可能性のある脅威を、専門家が積極的に探し出して対処することを目指します。
「侵入されているかも」を前提に行動する
脅威ハンティングの最も基本的な考え方は、「攻撃者はすでに自社のネットワーク内に侵入しているかもしれない」という前提に立つことです。従来のセキュリティが「いかに侵入を防ぐか」に主眼を置くのに対し、脅威ハンティングは「侵入された後の被害をいかに最小化するか」に焦点を当てます。
アラートが鳴るのを待つだけではなく、攻撃者が残すわずかな痕跡(IoC: Indicator of Compromise)や不審な挙動(IoA: Indicator of Attack)を人の手で探し出し、インシデントが表面化する前に脅威の拡大を防ぐことを目指すのです。
従来のセキュリティ対策との根本的な違い
従来のセキュリティ対策と脅威ハンティングは、その目的とアプローチにおいて大きく異なります。両者の違いを理解することは、脅威ハンティングの重要性を把握する上で欠かせません。
| 項目 | 従来のセキュリティ対策 | 脅威ハンティング |
|---|---|---|
| アプローチ | 受動的(リアクティブ) | 能動的(プロアクティブ) |
| 前提 | 侵入を未然に防ぐ | すでに侵入されている可能性を想定 |
| 起点 | セキュリティ製品のアラート | 分析者の仮説や脅威インテリジェンス |
| 対象 | 既知の脅威(シグネチャベース) | 未知・未検知の脅威 |
| 活動 | アラート発生後の調査・対応 | 平時からの継続的な探索・分析 |
例えば、インシデントレスポンスは、インシデント発生後の事後対応です。一方、脅威ハンティングはインシデント化する前の兆候を探す活動であり、より早期の段階で脅威に対処できます。
関連記事:SOCとは?企業のセキュリティを守る監視体制の役割や構築方法を解説
なぜ今、脅威ハンティングが必要なのか
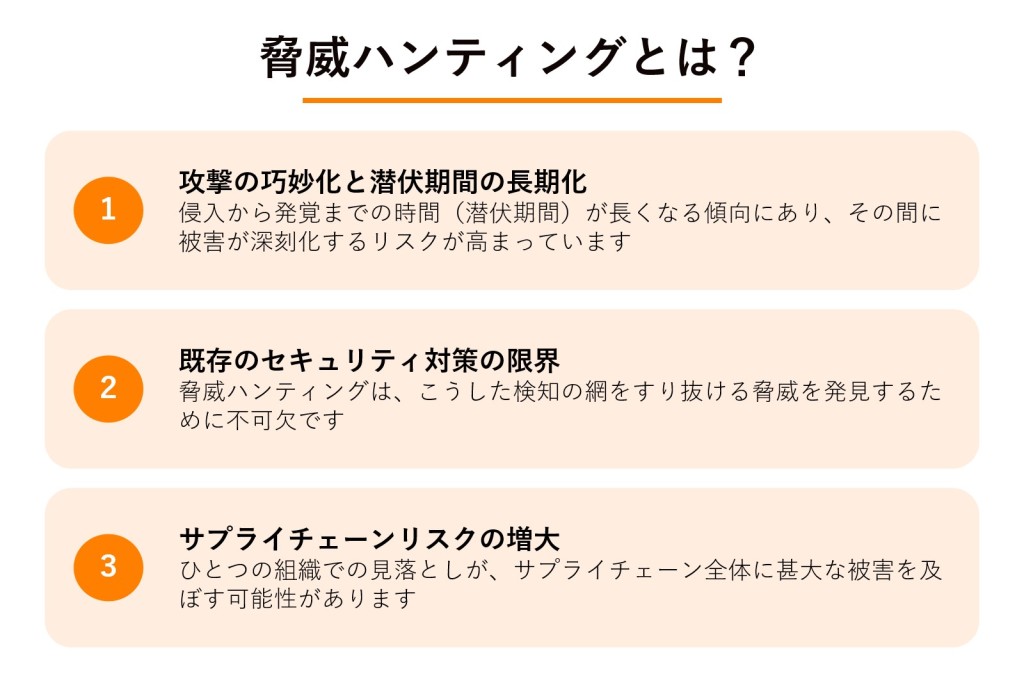
サイバー攻撃が高度化する現代において、脅威ハンティングの必要性はますます高まっています。その背景には、主に以下の3つの理由があります。
- 攻撃の巧妙化と潜伏期間の長期化
攻撃者は検知を逃れるため、正規ツールを悪用したり、OSの標準機能を使ったりするなど、その手口を巧妙化させています。これにより、侵入から発覚までの時間(潜伏期間)が長くなる傾向にあり、その間に被害が深刻化するリスクが高まっています。 - 既存のセキュリティ対策の限界
シグネチャベースのアンチウイルスソフトやファイアウォールは、既知の攻撃パターンには有効ですが、未知のマルウェアやゼロデイ攻撃には対応できません。脅威ハンティングは、こうした検知の網をすり抜ける脅威を発見するために不可欠です。 - サプライチェーンリスクの増大
自社だけでなく、取引先や子会社を経由したサプライチェーン攻撃も増加しています。ひとつの組織での見落としが、サプライチェーン全体に甚大な被害を及ぼす可能性があり、侵入を前提とした能動的な防御が求められています。
脅威ハンティングの代表的な3つのアプローチ
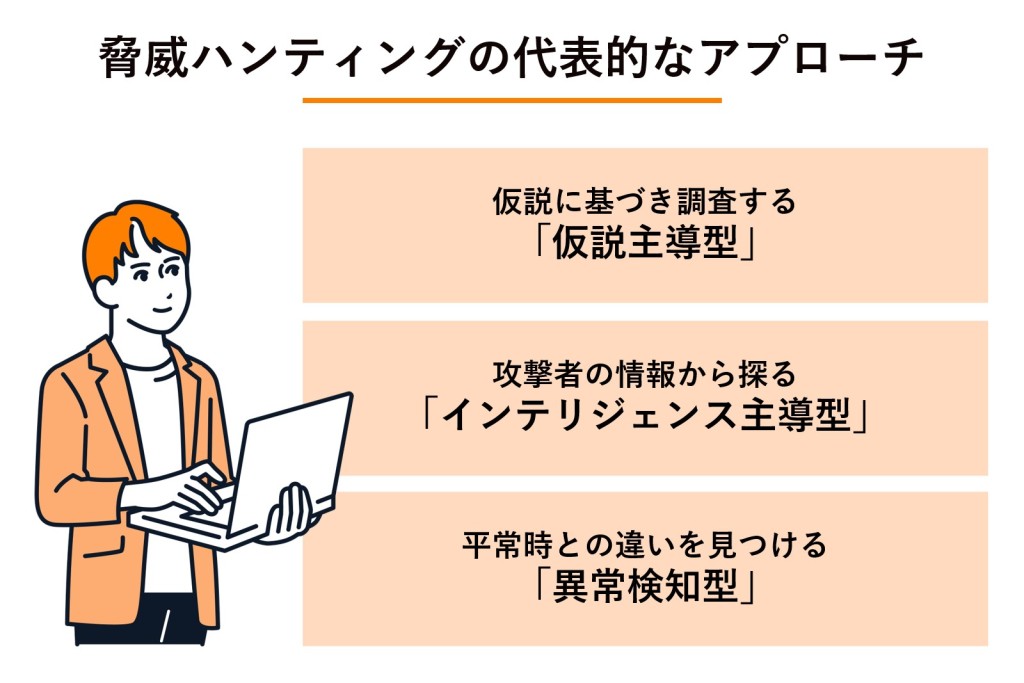
脅威ハンティングには、決まった型があるわけではありませんが、一般的に以下の3つのアプローチに分類されます。実際にはこれらを組み合わせて実施することが効果的です。
仮説に基づき調査する「仮説主導型」
「もし自社が特定の攻撃手法(TTP: 戦術、技術、手順)で狙われたら、どのような痕跡が残るだろうか?」という仮説を立て、それを検証していくアプローチです。これは最も主流な手法であり、攻撃者の視点を理解している分析者の知見や経験が重要になります。
例えば、「管理者アカウントが乗っ取られた場合、深夜に不審なアクセスが発生するはずだ」という仮説を立て、認証ログを詳細に調査するといった活動がこれにあたります。
攻撃者の情報から探る「インテリジェンス主導型」
外部の脅威インテリジェンス(脅威情報)を活用するアプローチです。新たに発見されたマルウェアのハッシュ値や、攻撃者が利用するC&CサーバーのIPアドレスといった侵害指標(IoC)をもとに、自社環境内に同様の痕跡がないかを確認します。
この手法は、現在流行している脅威に迅速に対応できるメリットがありますが、信頼性の高い脅威インテリジェンスを継続的に入手することが前提となります。
関連記事:Amazon GuardDutyとは?脅威検知の仕組みや機能、メリットを解説
平常時との違いを見つける「異常検知型」
ネットワークやシステムの「平常時の状態」をベースラインとして定義し、そこから逸脱する異常な挙動を検知するアプローチです。例えば、「普段はアクセスがないサーバーへの大量アクセス」や「業務時間外のデータ転送量の急増」などを異常として捉えます。
この手法は、未知の脅威を発見できる可能性がありますが、平常時のベースラインを正確に定義する必要があり、機械学習などの高度な分析技術が求められることもあります。
脅威ハンティングを始めるための3つの必須要素
効果的な脅威ハンティングを実施するためには、「人」「技術」「情報」の3つの要素が不可欠です。これらが三位一体となって機能することで、ハンティングの精度と効率が向上します。
高度な専門知識を持つ「セキュリティ人材」
脅威ハンティングは、ツール任せの自動化されたプロセスではなく、最終的には人が主役となる活動です。特に以下のようなスキルを持つ人材が求められます。
- 攻撃手法に関する知識:サイバー攻撃者がどのようなTTPを用いるかを熟知していること。
- 分析能力:膨大なログデータから不審な点を見つけ出し、仮説を立てて検証できる能力。
- 自社環境への理解:自社のネットワーク構成や業務システムを深く理解していること。
このような高度なスキルを持つ人材の確保・育成は多くの企業にとって大きな課題であり、脅威ハンティング導入の壁となることも少なくありません。
脅威分析を支援する「ツール・テクノロジー」
分析者の能力を最大限に引き出すためには、適切なツールやテクノロジーの活用が欠かせません。
| ツールカテゴリ | 主な機能と役割 |
|---|---|
| EDR(Endpoint Detection and Response) | PCやサーバーなどエンドポイントの操作を記録・可視化し、不審な挙動を検知・対応する。 |
| SIEM(Security Information and Event Management) | 複数の機器からログを収集・相関分析し、脅威の兆候を検知する。 |
| NDR(Network Detection and Response) | ネットワークトラフィックを監視・分析し、通信内容から不審な活動を検知する。 |
| UEBA(User and Entity Behavior Analytics) | ユーザーや機器の通常の振る舞いを学習し、異常な行動を検知する。 |
これらのツールを組み合わせることで、より広範囲のデータを収集・分析し、精度の高いハンティングを実現できます。
関連記事:EDR導入を徹底解説!メリットや手順、費用、選定ポイントまで紹介
最新の攻撃動向を示す「脅威インテリジェンス」
脅威ハンティングの羅針盤となるのが、脅威インテリジェンスです。これは、サイバー攻撃に関する文脈化された情報であり、攻撃者の動機、能力、インフラなどを含みます。
良質な脅威インテリジェンスを活用することで、「何を」「どこから」探すべきかが明確になり、ハンティングの効率が飛躍的に向上します。情報源としては、公的機関やセキュリティベンダーが提供するレポート、業界団体で共有される情報(ISAC)などがあります。
脅威ハンティング導入のメリットと課題
脅威ハンティングの導入は、企業のセキュリティ体制を大幅に強化する可能性を秘めていますが、同時に乗り越えるべき課題も存在します。
脅威ハンティング導入による3つのメリット
- インシデントの早期発見と被害の最小化
最大のメリットは、攻撃の兆候を早期に発見し、情報漏えいやランサムウェア被害といった深刻なインシデントに至る前に対処できることです。これにより、事業への影響や復旧コストを最小限に抑えることができます。 - セキュリティ体制の弱点の可視化
ハンティング活動を通じて、「ログの取得が不十分だった」「特定のシステムの監視が手薄だった」といった、既存のセキュリティ対策の弱点やギャップが明らかになります。この結果をフィードバックすることで、継続的なセキュリティレベルの向上が可能です。 - 組織全体のセキュリティ意識の向上
脅威ハンティングの結果を経営層や関連部門に報告することで、サイバーリスクの現実的な脅威を伝え、組織全体のセキュリティ意識を高める効果も期待できます。
導入時に直面する可能性のある課題
| 課題 | 具体的な内容 | 対策例 |
|---|---|---|
| 人材不足 | 高度なスキルを持つセキュリティ人材の確保・育成が困難。 | 外部のMDRサービスや専門家の活用、公的な研修プログラムへの参加。 |
| コスト | EDRなどの専門ツールの導入や、外部サービス利用に伴う費用が発生する。 | スモールスタートで始め、段階的に範囲を拡大する。費用対効果を明確に提示する。 |
| データ収集・管理 | ハンティングに必要なログが十分に収集・保存されていない。 | ログ管理方針を見直し、必要なデータを特定して収集・保管体制を整備する。 |
| 運用体制の構築 | 誰が、いつ、どのようにハンティングを行うかという体制やプロセスが定まっていない。 | 既存のSOC(Security Operation Center)やCSIRT(Computer Security Incident Response Team)の業務に組み込む形で開始し、徐々に専門化させる。 |
これらの課題を事前に認識し、計画的に対策を講じることが導入を成功させる鍵となります。
脅威ハンティングの導入プロセスと成功のポイント
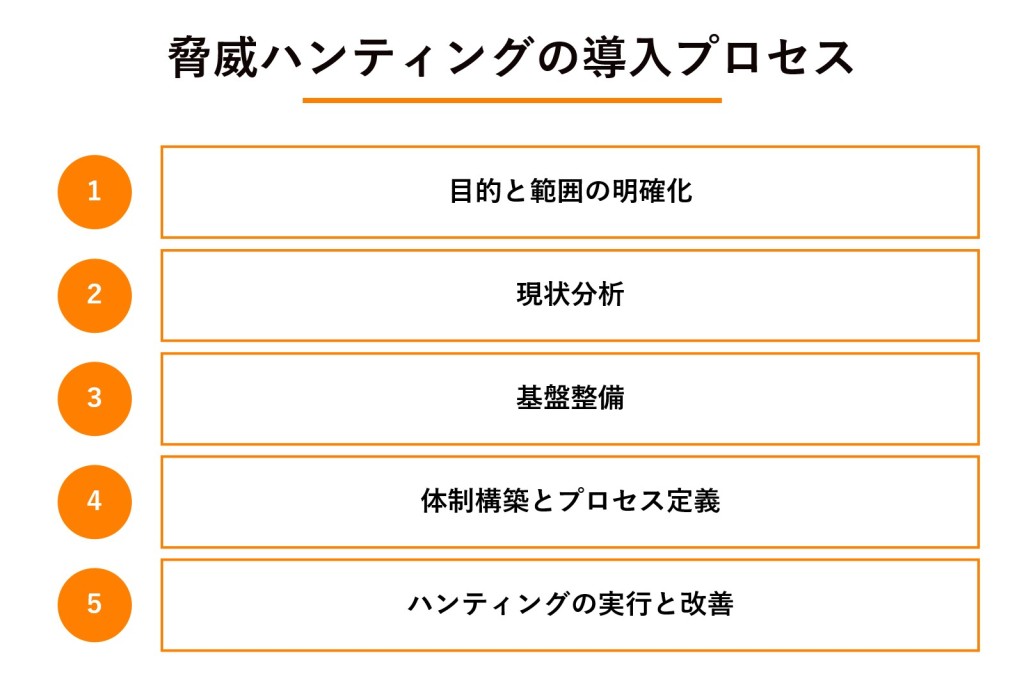
脅威ハンティングを自社に導入する際には、段階的なアプローチが有効です。ここでは、一般的な導入ステップと、成功のためのポイントを解説します。
導入に向けた5つのステップ
- 目的と範囲の明確化
まず、「何を最優先で守るべきか」「どの範囲を対象にハンティングを行うか」を定義します。重要な業務システムや機密情報を保管するサーバーなど、リスクの高い領域から始めるのが現実的です。 - 現状分析
現在のログ収集状況、ツールの導入状況、人材のスキルレベルなどを評価し、「探せる状態」にあるかを確認します。ここで洗い出されたギャップが、次のステップの課題となります。 - 基盤整備
現状分析で見つかった課題を解決します。EDR/SIEMといったツールの導入や設定、必要なログの収集と長期保存、脅威インテリジェンスの入手先の確保などを行います。 - 体制構築とプロセス定義
誰がハンティングを担当するのか(内製か外部委託か)、どのような頻度で行うのか、脅威を発見した場合のエスカレーションフローはどうするか、といった運用プロセスを具体的に定めます。 - ハンティングの実行と改善
定義したプロセスに従って、実際にハンティングを開始します。最初は特定の攻撃シナリオを想定した「仮説主導型」から始めるのが良いでしょう。活動の結果を評価し、プロセスや仮説を継続的に見直していくことが重要です。
成功させるための重要なポイント
- 経営層の理解と支援を得る:脅威ハンティングは継続的な投資を必要とするため、その重要性や効果を経営層に伝え、予算やリソースを確保することが不可欠です。
- スモールスタートで始める:最初から全社を網羅する体制を目指すのではなく、最もリスクの高い領域に絞って開始し、成功体験を積み重ねながら徐々に対象を拡大していくアプローチが成功しやすいです。
- 外部サービスの活用を検討する:自社だけで高度な人材や24時間365日の監視体制を構築するのは困難な場合が多いです。専門知識を持つMDR(Managed Detection and Response)サービスなどを活用し、自社のリソースを補完することも有効な選択肢です。自社の知見だけでは対応が難しい領域を外部の専門家と補完し合う体制は、実際に多くの企業で採用されているアプローチです。
▶️実際の事例を見る
まとめ:脅威ハンティングで未来のインシデントを防ごう
本記事では、プロアクティブなセキュリティ対策である「脅威ハンティング」について、その基本概念から必要性、具体的なアプローチ、導入のステップまでを詳しく解説しました。
サイバー攻撃が巧妙化し、従来の受動的な防御だけでは対応が困難になっている今、侵入を前提として能動的に脅威を探し出す脅威ハンティングは、企業の事業継続性を守る上で極めて重要な取り組みです。
導入には人材やコストといった課題もありますが、スモールスタートで始め、必要に応じて外部の専門家の力も借りながら、段階的に体制を強化していくことが可能です。この記事を参考に、「待つ」防御から「探す」防御へと一歩を踏み出し、未来のセキュリティインシデントを未然に防ぐ体制を構築していきましょう。
脅威ハンティングの「発見した後」にお困りではありませんか?
脅威ハンティングによって攻撃の兆候を発見できても、それをどう優先順位付けし、どう対応につなげ、再発をどう防ぐか――この「運用」のフェーズを自社だけで完結させるのは、多くの企業にとって大きな負担です。
ハートビーツの「SecureOps+(セキュアオプスプラス)」は、セキュリティアラートの検知・通知にとどまらず、優先度判断(トリアージ)から影響範囲の整理、対応の推進、再発防止策の提案までを一気通貫で支援する、実運用型のセキュリティ運用支援サービスです。
セキュリティ運用の体制構築や運用負荷の軽減にお悩みの方は、ぜひお気軽にご相談ください。
▶︎お問い合わせはこちらから