皆さんの組織では、日々生成される膨大なシステムの「ログ」を正しく管理できていますでしょうか。サイバー攻撃の巧妙化や内部不正のリスク増加、コンプライアンス強化の流れを受けて、ログ管理の重要性はかつてなく高まっています。
しかし、「何から手をつければいいかわからない」「管理が形骸化している」といった悩みを抱える担当者の方も少なくありません。
この記事では、ログ管理の基本から、その重要性、よくある課題、そして効率的な管理を実現するためのツールの選び方や運用ポイントまで、網羅的かつ分かりやすく解説します。
この記事のポイント
- ログ管理はシステムの安定稼働、セキュリティインシデントの検知・追跡、内部不正の抑止・コンプライアンス遵守という3つの目的を担う
- 収集・保管体制の未整備、ログ形式のばらつき、情報検索の困難さ、リアルタイム検知の欠如が主な課題となる
- 手動・スクリプトによる管理には限界があり、対象が増えるほどログ管理ツールの活用が現実的な解決策となる
- ツール選定では対応ログの幅広さ、検索・分析機能、クラウド/オンプレミスの導入形態、サポート体制の確認が必要となる
- 運用面では目的・ポリシーの明確化、収集範囲の定義、保管期間ルールの設定、定期的な見直しが成功の鍵となる
目次
ログ管理とは?基本を理解しよう
ログ管理は、単にログを保存しておくだけの作業ではありません。システムを安定的かつ安全に運用するための重要な基盤です。まずは、ログ管理の基本的な定義と、対象となるログの種類について理解を深めましょう。
ログ管理の定義
ログ管理とは、サーバーやネットワーク機器、アプリケーションなど、さまざまなITシステムが出力する操作履歴やイベントの記録(ログ)を収集・保管し、必要に応じて分析・活用できるように一元的に管理することです。
インシデント発生時の原因究明や影響範囲の特定、不正アクセスの追跡、システムのパフォーマンス監視など、その活用範囲は多岐にわたります。適切なログ管理は、問題の早期発見と迅速な対応を可能にする「未来への備え」と言えるでしょう。
対象となるログの主な種類
管理対象となるログは多岐にわたります。それぞれのログが持つ意味を理解し、自社の環境でどのログを収集すべきか見極めることが重要です。
| ログの種類 | 主な内容 | 活用シーン |
|---|---|---|
| イベントログ | OSやアプリケーションの動作記録、エラー情報など | システム障害の調査、不正ログインの検知 |
| エラーログ | システムやアプリケーションで発生したエラー・障害の発生履歴 | 障害原因の特定、安定運用と再発防止 |
| 操作ログ | 誰が、いつ、どのファイルにアクセスしたか、何の操作をしたかの記録 | 内部不正の追跡、情報漏洩の原因特定 |
| 認証ログ | ユーザーのログイン・ログオフの成功・失敗記録 | 不正アクセスの試行検知、アカウントの不正利用調査 |
| 通信ログ | ネットワーク通信の利用履歴 | 不正な通信の検知、マルウェア感染経路の特定 |
| 設定変更ログ | サーバーやネットワーク機器、ソフトウェアの設定変更履歴 | 意図しない設定変更による障害の原因特定、不正な設定変更の監視 |
| データベースログ | データベースへのアクセス記録、変更履歴など | データ改ざんの追跡、パフォーマンス問題の分析 |
| パフォーマンスログ | CPU使用率、メモリ使用量など、システムの処理性能に関する記録 | 性能劣化の予兆検知、リソース不足の把握、障害の未然防止 |
これらのログを統合的に管理することで、システム全体で何が起きているのかを正確に把握できます。
なぜログ管理が重要なのか?3つの目的
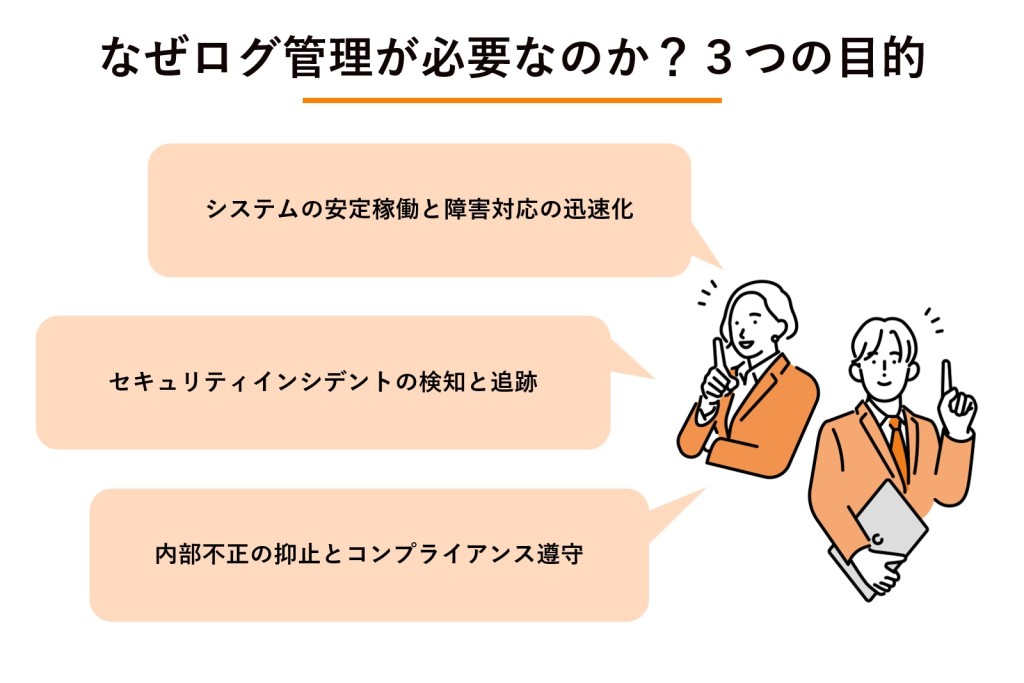
ログ管理を導入・徹底することには、大きく分けて3つの重要な目的があります。これらは、企業の事業継続性を支える上で不可欠な要素です。
システムの安定稼働と障害対応の迅速化
システムに障害が発生した際、その原因を特定するための最も有力な手がかりがログです。エラーログやパフォーマンスログを分析することで、「いつ、どこで、何が原因で」問題が起きたのかを迅速に突き止めることができます。
ログが適切に管理されていなければ、原因究明に膨大な時間がかかり、サービスの停止時間が長引くことでビジネスに大きな損害を与えかねません。日頃からログを監視し、パフォーマンスの低下やエラーの増加といった予兆を検知することも、安定稼働には欠かせません。
関連記事:システムの運用監視とは?進め方や注意点、効率化するポイントを解説
セキュリティインシデントの検知と追跡
サイバー攻撃は年々巧妙化しており、侵入を100%防ぐことは困難になっています。そのため、侵入されることを前提とした「侵入後の対策」が極めて重要です。ログ管理は、この対策の根幹をなします。
ファイアウォールの通信ログやサーバーの認証ログなどを監視することで、不正アクセスやマルウェアの活動といったインシデントの兆候を早期に検知できます。
万が一被害が発生した場合でも、保存されたログを丹念に追跡することで、攻撃経路や被害範囲を特定し、適切な対応と再発防止策を講じることが可能になります。高度なセキュリティ運用を実現するSOCのような専門チームも、このログ分析を中核として活動しています。
また、定期的な脆弱性診断と合わせてログ管理を行うことで、セキュリティ体制はさらに強固なものになります。
関連記事:
SOCとは?企業のセキュリティを守る監視体制の役割や構築方法を解説
セキュリティ診断とは?種類や費用、サービスの選び方を徹底解説!
2026年版 情報セキュリティ10大脅威とは?最新動向&AWS運用で本当に備えるべき対策と優先順位
アクセス集中の原因調査から防御までを実現
実際に、あるライブ配信サービスでは、試合開催日以外にも突発的なアクセス集中が繰り返し発生していました。ハートビーツがログ分析によってアクセス元を特定し、攻撃の可能性を調査したうえでレポートとして可視化し、防御まで対応した事例となります。
このように、平時からログを分析できる体制を整えておくことが、インシデントの兆候の早期発見と迅速な対応につながります。
▶️実際の事例を見る
内部不正の抑止とコンプライアンス遵守
セキュリティリスクは、外部からの攻撃だけではありません。従業員や関係者による内部不正も深刻な脅威です。
誰が・いつ・どの情報にアクセスしたかを記録する操作ログを管理・監視することは、不正行為の抑止力として機能します。
また、業種や事業内容によっては、法令やガイドライン、業界基準でログの取得・保管が義務付けられている場合もあります。適切なログ管理は、これらの要求事項を満たし、監査にスムーズに対応するためにも必須です。
ログ管理におけるよくある4つの課題
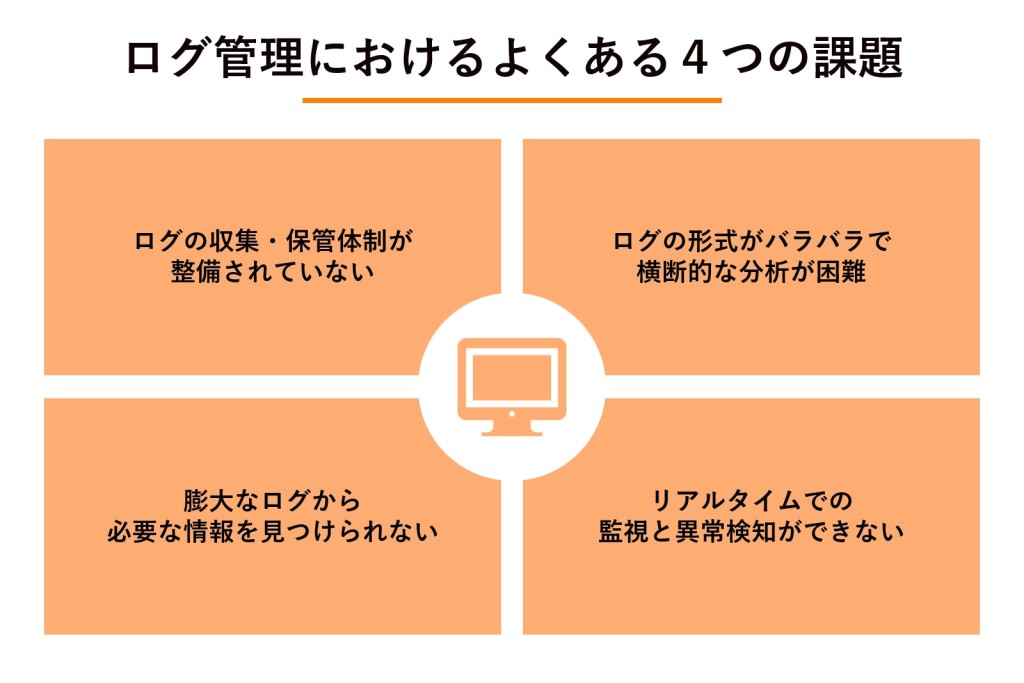
多くの企業でログ管理の重要性は認識されつつありますが、実践する上ではいくつかの課題に直面しがちです。
ここでは、代表的な4つの課題について解説します。
ログの収集・保管体制が整備されていない
そもそも必要なログを収集・保管する仕組み自体が整っていないケースは少なくありません。「ログは各サーバー内に保存されているだけ」「保管期間もバラバラ」「古いログは自動で削除されている」といった状態では、いざという時に過去のログを追跡することができません。
| 課題の状態 | 引き起こされる問題 |
|---|---|
| 収集体制の不備 | インシデント発生時に原因究明に必要なログが存在しない |
| 保管場所の散在 | 複数システムを横断した調査が困難で、時間がかかる |
| 保管期間の不統一 | 過去に遡って調査ができない、コンプライアンス要件を満たせない |
まずは、必要なログを確実に収集し、定められた期間、安全に保管する体制を構築することが第一歩です。
ログの形式がバラバラで横断的な分析が困難
ログは、出力するシステムや機器によってフォーマットが異なります。これらの形式が異なるログをそのままの状態で分析しようとすると、非常に手間がかかり、特定の攻撃や障害の全体像を掴むことが困難になります。効率的な分析のためには、ログの形式を統一する仕組みが必要です。
膨大なログから必要な情報を見つけられない
現代のITシステムは、日々膨大な量のログを生成します。その中から、インシデント調査や障害対応に必要な特定のログだけを手作業で探し出すのは、砂漠で針を探すようなものです。
特に、複数のシステムにまたがるインシデントを調査する場合、それぞれのログを手動で突き合わせるのは現実的ではありません。高速な検索機能や、ログ同士を関連付けて分析できる仕組みがなければ、迅速な対応は望めません。
リアルタイムでの監視と異常検知ができない
インシデントは、発生してから対応するのでは手遅れになる場合があります。被害を最小限に食い止めるためには、異常の兆候をリアルタイムで検知し、即座に対応を開始することが理想です。
しかし、ログを目視で常に監視し続けることは不可能です。「深夜に特定のサーバーへのログイン失敗が多発している」「普段アクセスがないはずのファイルにアクセスがあった」といった異常を自動で検知し、管理者に警告する仕組みがなければ、リアルタイムの対応は実現できません。
ログ管理を実現する2つの方法
これらの課題に対応する方法としては、「手動・スクリプトによる管理」と「ログ管理ツールの活用」の2つが挙げられます。
ただし、前章で挙げた課題の多くは、手作業によるログ管理の限界に起因するものです。特に、膨大なログからの情報検索やリアルタイムでの異常検知は、手動対応ではほぼ実現が困難です。
まずは手動管理の実情を確認したうえで、なぜログ管理ツールの活用が現実的な解決策となるのかを見ていきましょう。
手動・スクリプトによる管理
各サーバーや機器に個別にログインし、手動でログを確認したり、簡単なスクリプトを組んで特定のログを収集・転送したりする方法です。
小規模な環境で、特定の目的(例:Webサーバーのアクセスログ分析のみ)であれば対応可能ですが、管理対象が増えるほど限界が生じます。
ログ管理ツール(システム)の活用
ログ管理に特化した専用のツール(システム)を導入する方法です。多様なログの収集、保管、検索、分析、可視化といった機能を統合的に提供し、ログ管理の課題を効率的に解決します。
初期コストや運用コストはかかりますが、手動管理の限界を克服し、セキュリティレベルと運用効率を大幅に向上させることができます。
ログ管理ツールの主な機能
ログ管理ツールは、ログ管理を効率化・高度化するための様々な機能を備えています。ここでは、代表的な4つの機能を紹介します。
ログ収集機能
様々なサーバーやネットワーク機器、アプリケーションからログを自動的に収集する機能です。エージェントを導入する方式や、エージェントレスで収集する方式などがあります。多様なフォーマットのログに対応し、収集時に形式を正規化してくれる製品もあります。
ログ保管・検索機能
収集したログを、定められたポリシーに従って長期間、安全に保管します。多くの場合、改ざん防止のために暗号化やハッシュ化が行われます。また、一般的なWeb検索エンジンのようにキーワードを入力するだけで、膨大なログの中から必要な情報を高速に検索できる機能は、インシデント調査において非常に重要です。
ログ監視・アラート機能
あらかじめ設定したルール(閾値)に基づき、ログをリアルタイムで監視する機能です。「特定のIPアドレスからのアクセス」「短時間にログイン失敗が10回以上」といった異常なイベントを検知すると、メールなどで管理者に即座に通知(アラート)します。これにより、インシデントへの初動対応を早めることができます。
レポート・可視化機能
収集・分析したログを、グラフやダッシュボードといった直感的に分かりやすい形式で表示する機能です。システム全体の稼働状況やセキュリティリスクの傾向を視覚的に把握できるため、経営層への報告資料としても活用できます。
失敗しないログ管理ツールの選び方
自社に最適なログ管理ツールを選ぶためには、いくつかのポイントを押さえる必要があります。機能の多さや価格だけで選ぶと、導入後に「使いたいログが取れない」「操作が複雑で使いこなせない」といった失敗につながりかねません。
収集対象のログに幅広く対応しているか
まず最も重要なのは、自社で管理しているサーバー、ネットワーク機器、アプリケーション、クラウドサービスなど、収集したいログにツールが対応しているかを確認することです。将来的なシステムの拡張も見据え、なるべく多くのログソースに対応できる製品を選ぶと安心です。
高度な分析・検索機能が備わっているか
インシデント発生時には、時間との勝負になります。キーワード検索だけでなく、複数の条件を組み合わせた複雑な検索や、異なるログを横断的に相関分析できる機能があると、原因究明の時間を大幅に短縮できます。デモやトライアルを活用し、実際の操作感や検索スピードを確認することをおすすめします。
導入形態は自社に適しているか(クラウド/オンプレミス)
ログ管理ツールには、自社内にサーバーを構築する「オンプレミス型」と、サービスとして利用する「クラウド型(SaaS)」があります。
- オンプレミス型:自社のポリシーに合わせて柔軟にカスタマイズできる。セキュリティ要件が厳しい場合に適している。
- クラウド型:サーバー管理が不要で、手軽に導入できる。初期投資を抑えたい場合や、専任の管理者がいない場合に適している。
自社の運用体制や予算、セキュリティポリシーに合わせて最適な導入形態を選びましょう。特にクラウド環境の利用が進んでいる場合は、クラウドセキュリティの観点も踏まえて検討することが重要です。
操作性やサポート体制は十分か
高機能なツールでも、操作が複雑で使いこなせなければ意味がありません。特にセキュリティ担当者だけでなく、インフラ担当者など複数の部署で利用する場合は、誰にとっても直感的に使えるインターフェースかどうかが重要です。
また、導入時や運用中に問題が発生した際に、迅速かつ的確なサポートを受けられるかも重要な選定ポイントです。日本語でのサポートの有無や、対応時間などを事前に確認しておきましょう。
ログ管理を成功させるための運用ポイント
優れたツールを導入するだけでは、ログ管理は成功しません。ツールを効果的に活用し、継続的に運用していくための体制やルール作りが不可欠です。
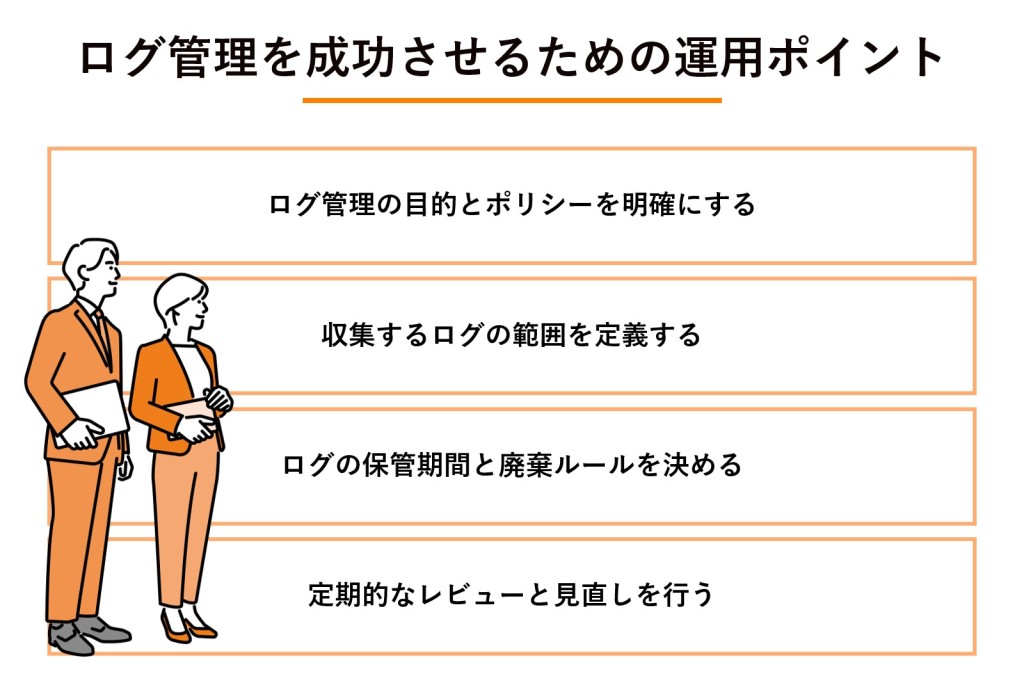
ログ管理の目的とポリシーを明確にする
まず、「何のためにログ管理を行うのか」という目的を明確にしましょう。「セキュリティインシデントの早期発見」「コンプライアンス要件の遵守」など、目的によって収集すべきログの種類や保管期間、監視ルールは変わってきます。
目的に基づいて、「どのようなログを」「どのくらいの期間」「どのように保管し」「誰がアクセスできるのか」といった具体的な運用ルールを定めたポリシーを策定します。
収集するログの範囲を定義する
すべてのログを収集しようとすると、ストレージコストが膨大になり、かえって分析のノイズが増えてしまう可能性があります。策定したポリシーに基づき、目的達成のために必要十分なログの範囲を定義することが重要です。
例えば、「セキュリティ強化」が目的なら認証ログや通信ログの優先度を高く、「安定稼働」が目的ならイベントログやパフォーマンスログを重視するといった判断が必要になります。
ログの保管期間と廃棄ルールを決める
法令やガイドラインで定められた保管期間を遵守することはもちろん、インシデント調査に必要な期間を考慮して、ログの種類ごとに保管期間を定めます。
また、保管期間を過ぎたログを安全に廃棄するルールも定めておく必要があります。これにより、不要なストレージコストの増大を防ぎます。
定期的なレビューと見直しを行う
ログ管理の運用は、一度ルールを決めたら終わりではありません。新しいシステムの導入やビジネス環境の変化に合わせて、収集するログの種類や監視ルールは常に変化します。
定期的にポリシーや運用ルールを見直し、現状に即しているかを確認するプロセスを組み込むことが、ログ管理を形骸化させないために重要です。
まとめ
本記事では、ログ管理の基本的な定義から、その重要性、課題、ツールの選び方、そして運用を成功させるためのポイントまでを解説しました。
ログ管理は、日々のシステム運用を支え、セキュリティインシデントからビジネスを守るための生命線です。膨大なログは、正しく管理・分析すれば、障害対応の迅速化、脅威の早期発見、コンプライアンス遵守など、企業にとって計り知れない価値を持つ「宝の山」となります。
まずは自社の現状を把握し、何のためにログ管理を行うのかという目的を明確にすることから始めてみてはいかがでしょうか。この記事が、皆さんの組織におけるログ管理体制の構築・強化の一助となれば幸いです。
ハートビーツでは、脆弱性診断からIPS/IDS・WAF運用、24時間365日のセキュリティ運用体制まで、お客様の環境に合わせたセキュリティ導入・運用代行サービスを提供しています。自社だけでのログ監視体制の構築に不安がある方は、ぜひお気軽にご相談ください。