
ウェビナーのお知らせです。
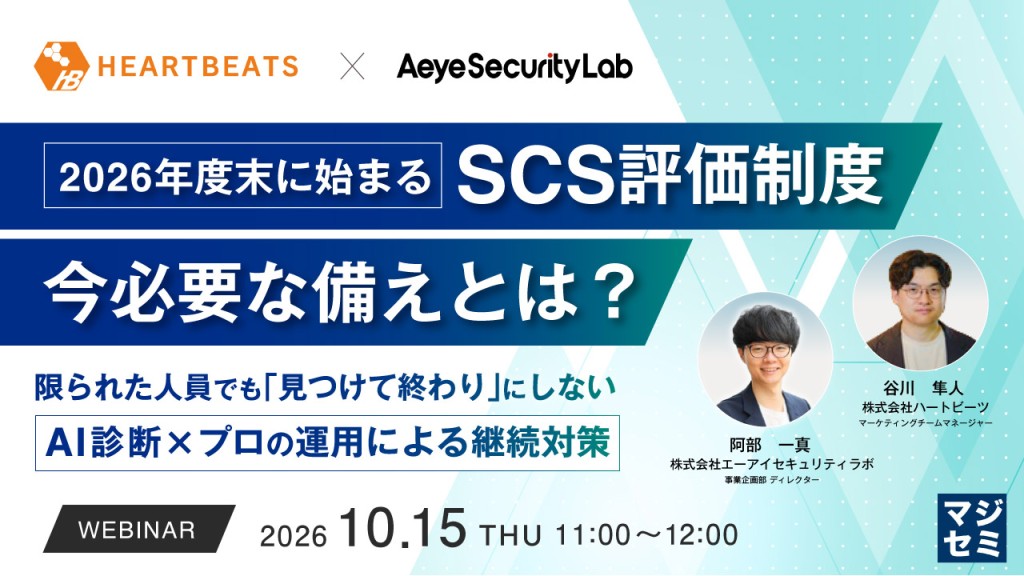
10月15日(木)11:00より、「2026年度末に始まるSCS評価制度、今必要な備えとは? ~限られた人員でも「見つけて終わり」にしない、AI診断×プロの運用による継続対策~」と題したウェビナーを開催いたします。
ウェビナー開催の背景
「一度きりの対策」ではなく、「継続できているか」が問われる時代へ
取引先からセキュリティ対策の実施状況について説明を求められたり、これまで以上に厳しいセキュリティチェックシートへの対応を求められたりする企業が増えています。こうした背景から、自社だけでなくサプライチェーン全体で、脆弱性を継続的に把握・是正し、対応の証跡を残せる体制づくりが求められるようになっています。
こうした中、経済産業省は、サプライチェーン全体のセキュリティ対策水準の向上を目的とした「サプライチェーン強化に向けたセキュリティ対策評価制度(以下、SCS評価制度)」の検討を進めており、★3・★4については2026年度末頃に認定申請の受付が始まる見込みです。認定取得の有無が取引基準となる可能性もあり、取引先から求められるセキュリティ水準への対応は、今後さらに重要になることが想定されます。その中でも重要になるのが、既知の脆弱性への継続的な対応です。制度開始まで、準備に使える時間はまだ残されています。
これまで「年1回の脆弱性診断」を実施してきた企業であっても、それだけで十分とは限りません。SCS評価制度では、脆弱性を継続的に把握し、リスクに応じて是正し、その対応を証跡として残していくことが求められます。従来の「年に一度の診断」で止まることが、実運用上の壁になります。
「診断を実施したか」から、「見つかった脆弱性への対応を継続的に回せているか」
SCS評価制度を見据え、脆弱性管理のあり方そのものを見直す必要があります。
直面する課題
限られた人員では、「診断」と「見つけた後」の両方を回しきれない
しかし、継続的な脆弱性管理を実現しようとすると、多くの企業が人員や専門性の壁に直面します。診断対象となる資産を把握し、定期的に診断するだけでも、専門的な知識や一定の工数が必要です。さらに、脆弱性が見つかれば、対応要否や優先順位を判断し、実際の是正につなげ、その後も継続的に状況を確認していかなければなりません。
特に限られた人員でセキュリティ業務を担っている現場では、
- 診断を継続するための人員や専門知識が不足している
- 診断を内製化したくても、品質や運用体制に不安がある
- 脆弱性が見つかっても、対応要否や優先順位を判断できない
- 日々の業務に追われ、見つかった脆弱性への対応が後回しになる
といった課題が生じます。
さらに問題なのは、「診断できない」ことだけではなく、「診断して見つけた後も回らない」ことです。
脆弱性を発見したものの、対応するリソースや判断基準がなく「放置」されてしまうことが、多くの企業が抱える課題として挙げられています。
取引先から求められるセキュリティ水準に対応しながら、こうした一連の脆弱性管理を限られた人員でどう継続していくのかが、大きな課題となっています。
セッション内容
AIによる診断内製化とプロの運用支援で、「見つける」から「放置しない」へ
本ウェビナーでは、SCS評価制度を見据え、「年1回の診断」で終わらない脆弱性管理を、診断とその後の運用という2つの視点から解説します。
前半は エーアイセキュリティラボ が、限られた人員でも継続的な診断を実現していくために、AIをどのように活用し、脆弱性診断の内製化を進めていくのか、その考え方をご紹介します。
後半は ハートビーツ が、脆弱性を見つけて終わるのではなく、その後の判断や是正などを継続的な運用につなげていくための考え方をご紹介します。
「継続して見つける」ことと、「見つけた後も放置しない」こと。
SCS評価制度への対応を見据えながら、自社の限られたリソースで脆弱性管理を継続するためのヒントをお伝えします。
このような課題をお持ちの方におすすめ
- 取引先から、SCS評価制度を踏まえたセキュリティ対策状況の説明を求められている
- 取引先から求められる監視・セキュリティ要件に、自社の限られた人員だけでは対応しきれない
- 脆弱性診断は実施しているものの、診断後の判断や是正まで継続的に回せていない
- SCS評価制度への対応に向けて、現在の脆弱性管理で十分なのか不安を感じている
本ウェビナーで持ち帰れること
SCS評価制度への対応を考えるうえで重要なのは、脆弱性を一度診断して終わるのではなく、継続的に把握し、見つかった脆弱性への対応を回し続けられる状態を作ることです。本ウェビナーでは、AIを活用した脆弱性診断の内製化と、見つかった脆弱性を放置しない運用支援という2つのアプローチから、限られた人員でも継続可能な脆弱性管理のあり方を考えます。
「年1回の診断」のその先に、どのような診断・運用体制が必要なのか。
取引先から求められるセキュリティ対策への対応や、SCS評価制度を見据えて、自社の脆弱性管理を見直したい方は、ぜひご参加ください。
ウェビナー概要
▪️タイトル:2026年度末に始まるSCS評価制度、今必要な備えとは?
~限られた人員でも「見つけて終わり」にしない、AI診断×プロの運用による継続対策~
▪️開催日時:【ライブ配信】2026年10月15日(木) 11:00~12:00
▪️参加費:無料
▪️主催・共催:株式会社ハートビーツ/株式会社エーアイセキュリティラボ
▪️お申し込みURL:https://majisemi.com/e/c/heartbeats-20261015/M2A
プログラム
11:00~11:05 オープニング(マジセミ)
11:05~11:13 株式会社ハートビーツ(SCS制度について)
11:13~11:33 株式会社エーアイセキュリティラボ
11:33~11:38 質疑応答(株式会社エーアイセキュリティラボ)
11:38~11:50 株式会社ハートビーツ
11:50~11:55 質疑応答(株式会社ハートビーツ)
登壇者
株式会社ハートビーツ
マーケティングチームマネージャー
谷川 隼人
EC・金融のマーケティングに携わり、2024年にハートビーツに入社。
お客様の声から得られたインフラ運用の”リアル”を元に各種ウェビナーに登壇中。
株式会社エーアイセキュリティラボ
事業企画部 ディレクター
阿部 一真
新卒でNTTデータに入社し、Salesforceビジネス推進部門でコンサルティングセールス・カスタマーサクセスを経験。
その後、AIベンチャー企業・SaaSスタートアップ企業にてCS責任者およびプロダクトマネージャー・事業統括責任者を歴任し、エーアイセキュリティラボに入社。
現在はCXチームでの活動に加え、新規プロダクト企画・海外事業展開など全社横断プロジェクトにも携わる。